Inicio / Blog / Ciberseguridad

Ciberseguridad básica para pymes: medidas prioritarias y costes

La ciberseguridad básica de una pyme no empieza por una herramienta cara. Empieza por saber qué activos sostienen el negocio, qué pasaría si fallan y qué medidas reducen más riesgo con menos complejidad.

Actualizado: 6 de septiembre de 2026

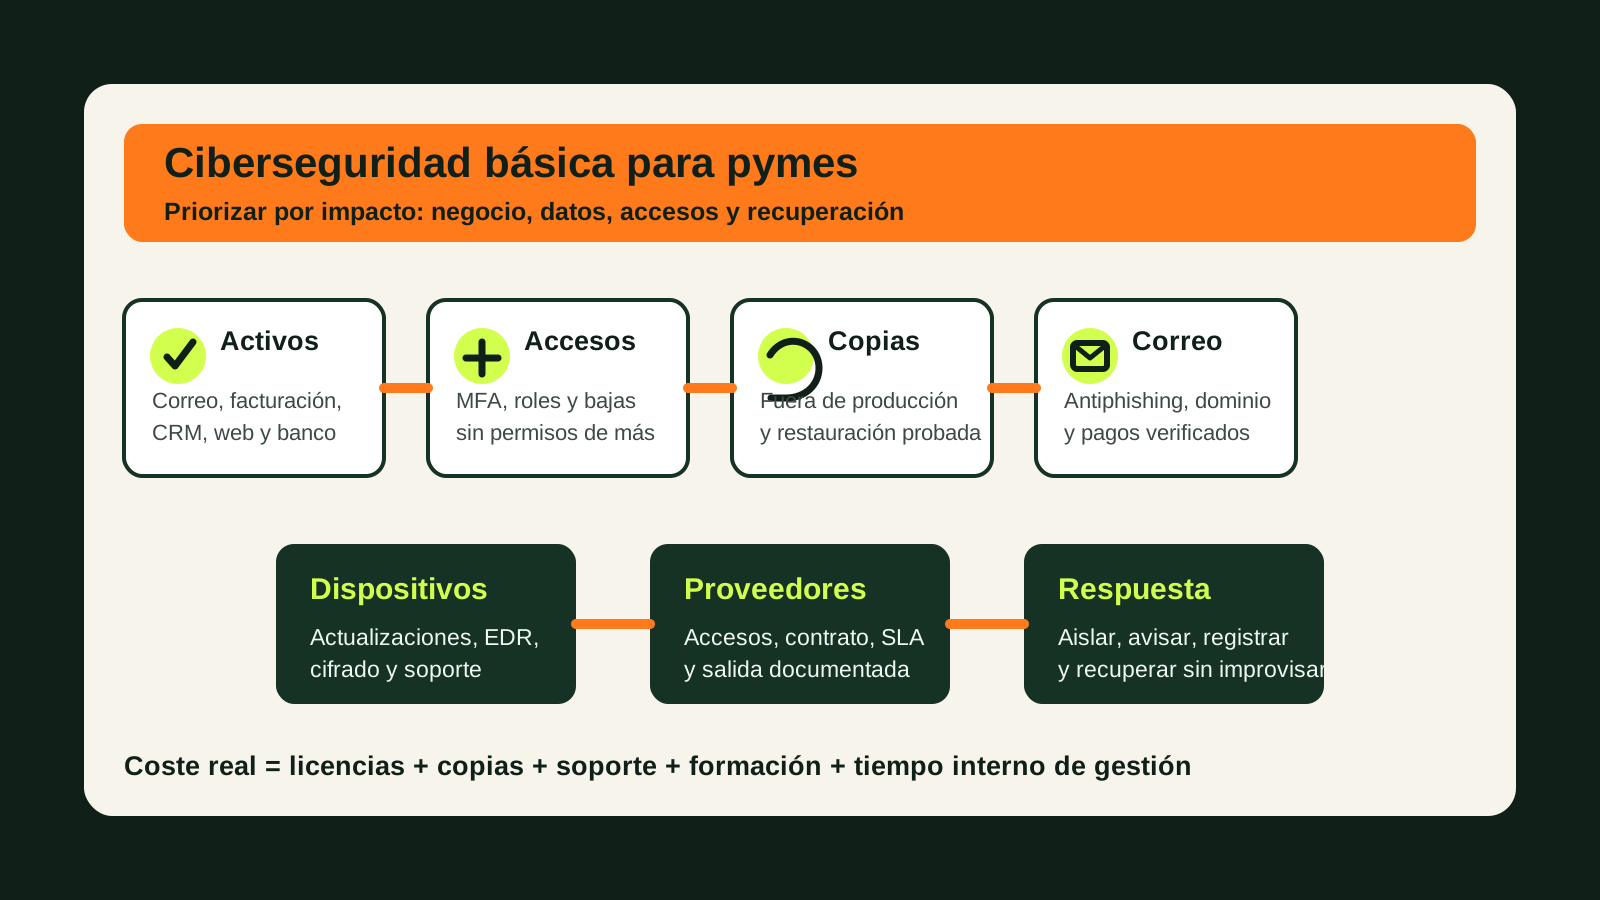
Prioridades de ciberseguridad para una pyme: activos, accesos, copias, correo, dispositivos, proveedores y respuesta
La protección útil se ordena por impacto operativo: qué paraliza ventas, facturación, atención al cliente o producción si una cuenta, un equipo o una copia deja de estar disponible.

Respuesta directa

Una pyme con recursos limitados debería priorizar ocho bloques: inventario de activos críticos, copias de seguridad probadas, autenticación multifactor en cuentas clave, actualizaciones, protección de dispositivos, seguridad del correo, permisos mínimos y respuesta ante incidentes. Después puede valorar auditoría, monitorización, cifrado, gestión avanzada de vulnerabilidades o servicios gestionados. El orden importa porque una compra aislada de antivirus, una formación suelta o una copia nunca restaurada no resuelven el riesgo de negocio.

INCIBE resume la mejora inicial en medidas prácticas como copias restaurables, sistemas actualizados, contraseñas seguras, doble factor, formación, responsable asignado y uso del 017 cuando sea necesario en su guía para fortalecer la ciberseguridad en pymes. Si la empresa trata datos personales, la AEPD recuerda que el RGPD exige medidas técnicas y organizativas adecuadas al riesgo, no un paquete genérico comprado sin análisis.

Prioridad 1: activos, cuentas y responsables

Antes de pedir presupuestos, lista qué sostiene la operación diaria: correo corporativo, ERP, CRM, facturación, banco, web, ecommerce, carpetas compartidas, móviles, portátiles, copias, redes sociales, certificados digitales y herramientas cloud. Para cada activo, anota responsable, usuarios, proveedor, datos tratados, dependencia del negocio, forma de acceso y qué ocurriría si se pierde, se bloquea o se filtra. Este inventario convierte la ciberseguridad en gestión, no en miedo.

La pyme que ya hizo un diagnóstico digital puede reutilizarlo: los procesos con más impacto económico o legal deben protegerse primero. Si facturación se detiene, ventas pierde seguimiento o una cuenta de administrador controla media empresa, ahí está el riesgo prioritario.

Medidas básicas ordenadas por retorno práctico

Medida Coste habitual Evidencia mínima
MFA en correo, cloud, ERP, CRM y banco. Bajo si la suite ya lo incluye. Listado de cuentas críticas con doble factor activo.
Copias 3-2-1 y prueba de restauración. Variable: almacenamiento, software y soporte. Registro de copia, ubicación y restauración probada.
Actualizaciones y parches. Bajo, salvo aplicaciones antiguas o equipos obsoletos. Política de actualización y revisión mensual.
Correo seguro y formación antiphishing. Licencia o configuración de suite más sesiones internas. Filtros activos, SPF/DKIM/DMARC revisados y pautas al equipo.
Permisos mínimos y baja de usuarios. Bajo si hay responsable y revisión periódica. Roles documentados y revisión trimestral de accesos.

Los comparables de la SERP suelen listar muchas medidas, desde siete hasta veinte controles. La oportunidad para una pyme no es copiar la lista más larga, sino convertirla en una secuencia mantenible. Si hay que escoger una primera semana, empieza por accesos, copias y correo: concentran mucha exposición y no requieren rehacer toda la infraestructura.

Copias de seguridad: no cuentan hasta que se restauran

La copia de seguridad es la diferencia entre incidente y parada larga, pero solo sirve si se puede recuperar. INCIBE incluye políticas editables de seguridad para pymes y, dentro de ellas, checklists específicos para copias de seguridad, control de acceso, antimalware, correo, teletrabajo y continuidad. Para una pyme, la pregunta no es si existe una copia, sino cuándo fue la última restauración real, quién tiene permiso sobre ella, si una infección podría cifrarla y cuánto tiempo aguanta el negocio sin sus datos.

Documenta una regla simple: qué datos se copian, cada cuánto, dónde se guardan, qué copia queda fuera de la red de producción, cómo se cifra, quién revisa errores y cuándo se hace una restauración de prueba. Si nadie puede enseñar un registro reciente de restauración, el presupuesto de ciberseguridad debe incluir esa tarea antes que controles más sofisticados.

Correo, contraseñas y permisos: donde entran muchos incidentes

El correo concentra facturas, clientes, proveedores, contratos y accesos a otras herramientas. Por eso una pyme debe revisar MFA, contraseñas únicas, recuperación de cuenta, reglas de reenvío, buzones compartidos, dominios autorizados, firmas, adjuntos, enlaces sospechosos y verificación de pagos. No basta con decir "tenemos Microsoft 365" o "tenemos Google Workspace": hay que comprobar configuración y usuarios.

En paralelo, aplica mínimo privilegio. Una persona de administración no necesita administrar todos los usuarios, todos los sistemas y todas las copias. Los permisos deben responder a funciones reales: ventas, facturación, gerencia, soporte, web, agencia externa y asesoría. Cuando alguien cambia de puesto o sale de la empresa, la baja de accesos debe tener un responsable y una lista de comprobación.

Kit Digital: qué puede aportar y qué no sustituye

Las bases del programa incluyeron la categoría de Ciberseguridad con 12 meses de prestación y una ayuda histórica de 125 euros por dispositivo, con límites por segmento. El mismo anexo describía antimalware, antispyware, correo seguro, navegación segura, detección de amenazas, monitorización, configuración inicial, actualizaciones y formación específica. Esta referencia sirve para entender el alcance mínimo de una solución subvencionable; no equivale a que haya una solicitud nueva abierta hoy ni a que la seguridad completa de la empresa quede resuelta.

El portal de Acelera Pyme sobre Kit Digital remite a convocatorias, catálogo de soluciones y catálogo de agentes digitalizadores. Antes de firmar, comprueba la convocatoria aplicable, el segmento, el estado del bono, el agente, los dispositivos incluidos, los costes no cubiertos y la obligación de justificar la implantación. Si también estás evaluando software interno, cruza esta decisión con gestión de procesos y con la guía para comparar propuestas de agentes digitalizadores.

Cómo leer el coste sin engañarse

El coste de la ciberseguridad básica combina cinco partidas: configuración inicial, licencias, almacenamiento o backup, soporte, y tiempo interno de gestión. Algunas medidas son de coste directo bajo porque ya vienen en la suite contratada: MFA, política de contraseñas, revisión de usuarios o bloqueo de reenvíos sospechosos. Otras exigen licencia o proveedor: protección gestionada de endpoints, filtro de correo, copias fuera de la red, monitorización, auditoría, formación y respuesta ante incidentes.

Varias páginas comerciales de la SERP clasifican el gasto por escalones, desde acciones de coste cero hasta servicios gestionados. Esa clasificación es útil como marco, pero no debe convertirse en presupuesto sin inventario. Una pyme con cinco usuarios y una aplicación cloud puede necesitar menos que un taller con TPV, cámaras, NAS, servidores antiguos y acceso remoto. El presupuesto bueno separa qué protege, durante cuánto tiempo, con qué soporte, qué evidencia entregará y qué coste seguirá existiendo después del primer año.

Proveedores: preguntas que deben quedar por escrito

En ciberseguridad, una propuesta vaga es un riesgo. Pide que el proveedor indique dispositivos y cuentas incluidos, herramientas concretas, configuración de correo, política de actualizaciones, cobertura de móviles, horario de soporte, tiempo de respuesta, formación, pruebas de copia, informe final, límites de responsabilidad, tratamiento de datos y salida del servicio. Si hay proveedor externo de web, ERP, CRM o ecommerce, documenta también qué acceso se le concede y cómo se retirará.

La orientación de la AEPD para pymes puede ayudar a ordenar registro de actividades, cláusulas, encargados y medidas. No todos los proyectos de ciberseguridad son proyectos RGPD, pero cuando se tratan datos personales ambos mundos se cruzan: quién accede, dónde se aloja, cómo se copia, cuándo se borra y cómo se notifica una brecha si procede.

Plan de 30 días para empezar

  1. Día 1 a 3: inventario de activos, cuentas críticas, proveedores y datos personales tratados.
  2. Día 4 a 7: activar MFA, cerrar usuarios obsoletos y quitar permisos de administrador innecesarios.
  3. Día 8 a 12: revisar actualizaciones, protección de equipos, móviles y correo.
  4. Día 13 a 18: ordenar copias, separar una copia fuera de producción y ejecutar una restauración de prueba.
  5. Día 19 a 24: formar al equipo con casos de phishing, pagos urgentes, adjuntos y verificación de proveedores.
  6. Día 25 a 30: documentar protocolo de incidente: aislar, avisar, preservar evidencias, llamar al 017 de INCIBE si procede y restaurar.

INCIBE mantiene el servicio 017 de ayuda en ciberseguridad para ciudadanos, empresas y profesionales. No sustituye un contrato de soporte, pero sí puede orientar cuando una pyme tiene una duda, sospecha de fraude o necesita saber cómo actuar ante un incidente.

Preguntas frecuentes

¿Por dónde debe empezar una pyme con poca madurez en ciberseguridad?

Por inventario de activos, copias de seguridad restaurables, MFA en cuentas críticas, actualizaciones, antimalware, correo seguro, permisos mínimos, formación y un protocolo simple de incidente. Comprar más herramientas antes de ordenar esas bases suele encarecer el proyecto sin reducir el riesgo principal.

¿Cuánto cuesta la ciberseguridad básica de una pyme?

Hay medidas de coste directo bajo, como activar MFA, ordenar permisos o documentar el protocolo de incidente. El coste aumenta con licencias, copias, soporte gestionado, auditorías, formación y número de usuarios o dispositivos. En Kit Digital, la categoría histórica de ciberseguridad se expresaba como 125 euros por dispositivo con límites por segmento.

¿El Kit Digital cubre toda la seguridad de una empresa?

No necesariamente. El catálogo puede financiar una solución concreta y limitada, pero la seguridad real también depende de contraseñas, copias, roles, proveedores, formación, respuesta ante incidentes y mantenimiento posterior. Además, hay que verificar convocatoria, segmento y requisitos vigentes antes de firmar.

¿Qué evidencia debe pedir una pyme al proveedor?

Un inventario de dispositivos y cuentas incluidas, configuración aplicada, política de actualizaciones, plan de copias, registro de formación, pruebas de restauración, responsables, SLA de soporte, exclusiones y recomendaciones priorizadas después de la implantación.

Preparar mi diagnóstico Ver categorías digitales