¿Cada cuánto debe hacer copias una pequeña empresa?
Depende de cuánto dato puede permitirse perder. Si perder un día de trabajo ya es grave, la copia diaria no basta para esos sistemas: hay que definir RPO por área y probarlo.
Inicio / Blog / Copias de seguridad
Una copia de seguridad no está terminada cuando se guarda un archivo. Está terminada cuando alguien puede restaurar lo importante, en el orden correcto y dentro del tiempo que la empresa aguanta.
Actualizado: 8 de septiembre de 2026
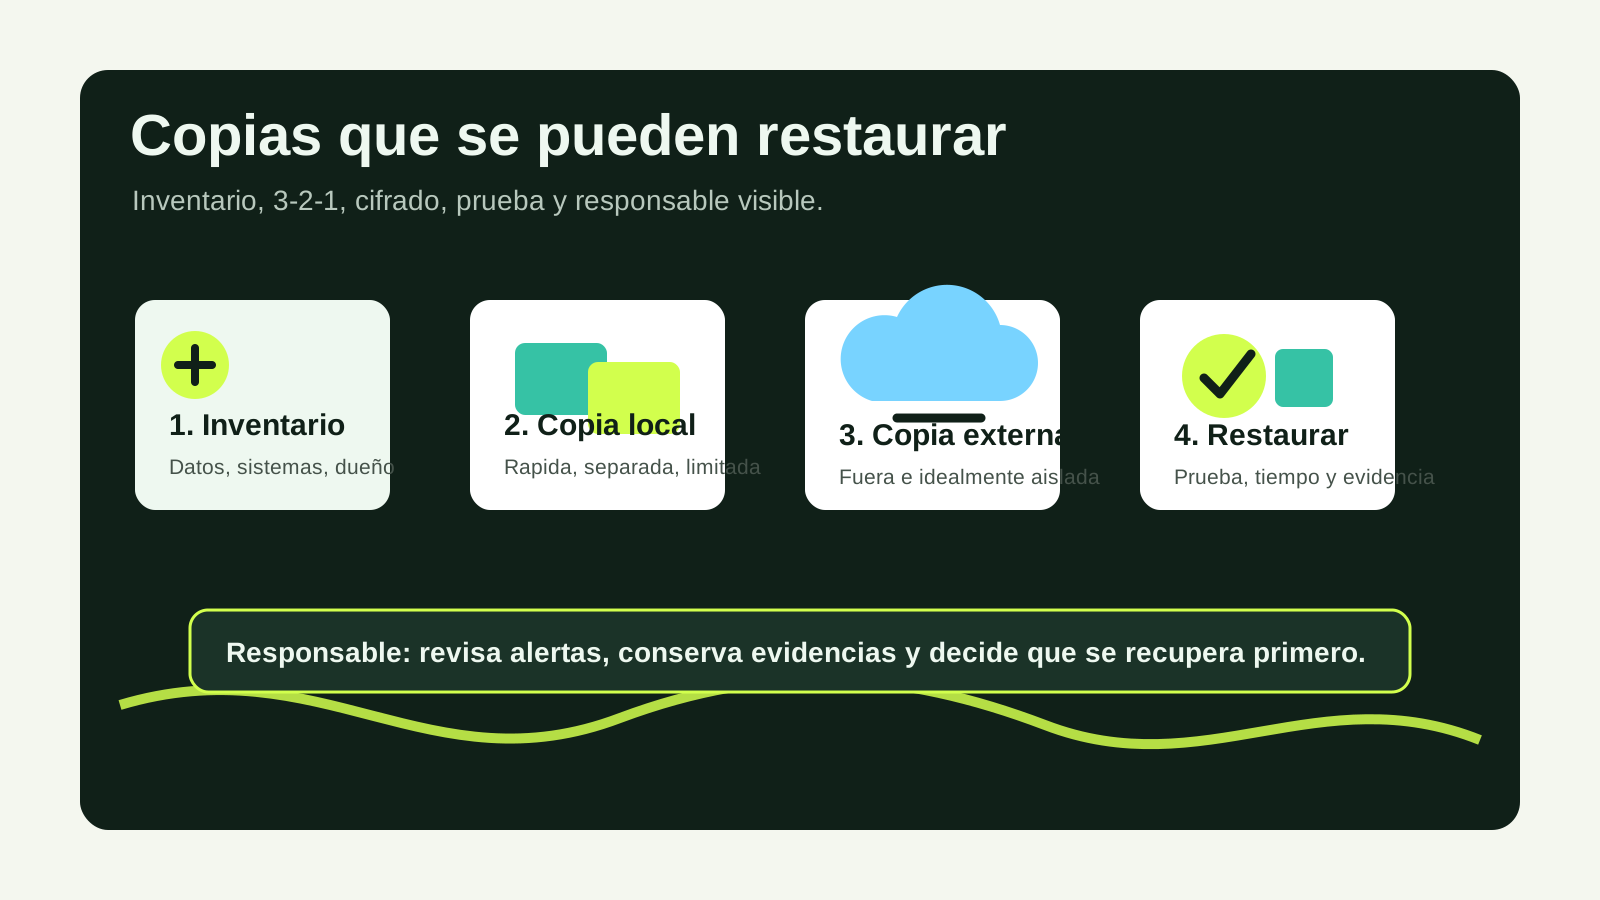
Una pequeña empresa debería diseñar sus copias de seguridad empezando por una pregunta incómoda: qué dato no puede perder y cuánto tiempo puede estar parada. A partir de ahí se define una estrategia sencilla: inventario de sistemas, regla 3-2-1, cifrado, permisos mínimos, copia fuera de la oficina, prueba de restauración y revisión periódica de alertas. Guardar todo en una carpeta sincronizada no basta si el borrado, el error o el ransomware también se sincronizan.
La recomendación práctica es priorizar primero facturación, contabilidad, clientes, contratos, correo, bases de datos, configuraciones y documentos operativos. Después decide para cada bloque dos métricas: RPO, es decir, cuántas horas de datos puedes perder, y RTO, el tiempo máximo razonable para volver a trabajar. Sin esas dos cifras, cualquier proveedor puede prometer "backup" sin comprometerse con la continuidad real.
No todos los archivos tienen el mismo valor. Una carpeta de descargas puede esperar; la base de clientes, el histórico contable o la configuración del TPV no. El inventario inicial debe separar información crítica, importante y prescindible. También debe indicar dónde vive: ordenador local, servidor, NAS, Microsoft 365, Google Workspace, ERP, CRM, ecommerce, correo, aplicación sectorial o plataforma del proveedor.
INCIBE publica políticas de seguridad para la pyme con materiales sobre almacenamiento en la nube, clasificación de la información, continuidad de negocio y copias de seguridad. La lectura útil para una pequeña empresa es clara: antes de contratar capacidad de almacenamiento, hay que saber qué se protege, quién accede, quién revisa incidencias y qué evidencia se conserva.
La regla 3-2-1 propone mantener tres copias, en dos soportes distintos y con una copia fuera de la ubicación principal. La SERP española la repite con razón, pero en una pyme hay que bajarla a decisiones concretas: qué cuenta como copia, qué soporte es realmente distinto, qué copia queda fuera de la oficina y qué copia no puede borrar un usuario que haya perdido sus credenciales.
| Decisión | Opción práctica | Riesgo si se hace mal |
|---|---|---|
| Copia local | NAS, disco gestionado o repositorio local con permisos restringidos. | Recupera rápido, pero puede caer con robo, incendio o ransomware si no se aísla. |
| Copia externa | Nube, segunda sede o proveedor con centros en la UE y contrato revisado. | Sirve de rescate, pero depende de credenciales, ancho de banda y retención. |
| Copia aislada | Repositorio inmutable, desconectado o con credenciales separadas. | Sin aislamiento, un atacante puede cifrar también las copias. |
| Prueba | Restaurar una muestra y un sistema crítico con fecha y resultado. | El fallo se descubre cuando la empresa ya está parada. |
El RPO responde a cuánto dato puedes perder. Para documentos generales quizá baste una copia diaria; para pedidos, TPV o facturación, perder ocho horas puede ser demasiado. El RTO responde a cuánto tardas en volver: recuperar un archivo no es lo mismo que levantar servidor, base de datos, usuarios, permisos, impresoras, integración bancaria y acceso remoto.
No hace falta convertir esta fase en consultoría eterna. Basta una tabla por sistema: dato protegido, propietario, frecuencia, retención, copia local, copia externa, prueba, RPO, RTO y primer sistema a restaurar. Si ya tienes un proyecto de software de gestión de procesos, exige que la salida de datos, las copias y la recuperación queden por escrito. Si el problema viene de facturas o cobros, conecta esta estrategia con la guía de factura electrónica para pymes.
El ransomware ha cambiado la conversación. Una copia conectada con las mismas credenciales del usuario puede cifrarse, borrarse o quedar inutilizada junto con el dato original. Por eso la estrategia debe incluir cuentas separadas, MFA, permisos mínimos, alertas de borrado masivo, retención de versiones y al menos una copia fuera del alcance operativo del día a día.
INCIBE, en sus hábitos de la pyme ciberresiliente, recomienda realizar copias periódicas, comprobar que se pueden restaurar y seguir la regla 3-2-1. También recuerda la necesidad de plan de contingencia e identificación de entidades a las que acudir ante incidentes. Para ampliar el enfoque de prevención, revisa también ciberseguridad básica para pymes.
Si las copias contienen datos personales, el backup también forma parte del cumplimiento de protección de datos. No basta con que el proveedor diga "cumple RGPD". Hay que revisar ubicación, subencargados, medidas técnicas, cifrado, control de accesos, conservación, borrado, exportación y procedimiento ante brechas. La orientación de la AEPD para pymes ayuda a ordenar deberes básicos, pero cada tratamiento sensible debe revisarse según el caso.
En el contrato pide una cláusula operativa, no solo legal: qué se copia, con qué frecuencia, durante cuánto tiempo, quién puede pedir una restauración, qué identificación se exige, cómo se audita el acceso y cómo se entregan los datos si cambias de proveedor. Sin salida documentada, el backup puede convertirse en otra dependencia.
Las copias de seguridad pueden aparecer como parte de un proyecto más amplio de ciberseguridad, comunicaciones seguras, puesto de trabajo seguro o gestión de procesos, pero no conviene presupuestarlas como ayuda segura sin revisar la convocatoria concreta. La Orden TDF/39/2026 publicada en el BOE modifica las bases del Programa Kit Digital y refuerza la gestión de fondos, pero cada actuación financiable depende de bases, convocatoria, segmento, catálogo, acuerdo y justificación.
En la Sede de Red.es para el Segmento III aparecen categorías históricas como ciberseguridad, comunicaciones seguras, gestión de procesos y puesto de trabajo seguro, con prestación de 12 meses y límites por dispositivo o usuario según categoría. Es una referencia de alcance, no una prueba de que exista una solicitud nueva abierta hoy. Para decidir si compensa esperar, contrasta con la comprobación de ayudas disponibles.
Una pequeña empresa puede avanzar sin paralizar su actividad si limita el alcance inicial. El objetivo del primer mes no es tener una arquitectura perfecta, sino dejar protegidos los datos críticos y probar una restauración real.
Guarda evidencias: fecha de la copia, resultado de la restauración, persona que revisó, incidencias y siguiente prueba. Ese registro es útil para dirección, auditoría, protección de datos y comparación de proveedores. Si aún no sabes qué parte del negocio se pararía primero, una auditoría digital para pymes ayuda a ordenar prioridades antes de comprar almacenamiento.
La diferencia entre un servicio serio y una falsa tranquilidad suele estar en la letra pequeña. Pide respuestas por escrito y evita decidir solo por gigabytes incluidos.
La misma disciplina sirve al comparar cualquier proveedor digital: alcance, pruebas, soporte, propiedad de datos y salida ordenada. Para estructurar esa conversación, puedes usar la guía de comparación de propuestas de agente digitalizador.
Depende de cuánto dato puede permitirse perder. Si perder un día de trabajo ya es grave, la copia diaria no basta para esos sistemas: hay que definir RPO por área y probarlo.
No debería tratarse como copia única. La sincronización replica cambios, borrados o cifrados; una copia útil conserva versiones, queda protegida frente a accesos indebidos y se puede restaurar.
Es una base razonable: tres copias, dos soportes y una fuera. Para ransomware conviene añadir aislamiento, inmutabilidad, MFA, permisos mínimos y pruebas de restauración documentadas.
Puede aparecer dentro de proyectos de ciberseguridad, comunicaciones seguras, puesto de trabajo seguro o gestión de procesos si la convocatoria, el segmento y el alcance lo permiten. Hay que comprobar la sede oficial antes de presupuestarlo como ayuda.