Inicio / Blog / Protección de datos
Protección de datos al digitalizar una pyme: puntos que revisar
Digitalizar una pyme no consiste solo en contratar software. Cada CRM, formulario, automatización, herramienta cloud o sistema con IA cambia quién ve los datos, dónde quedan, durante cuánto tiempo y con qué evidencias se puede demostrar control.
Actualizado: 9 de septiembre de 2026
Respuesta directa
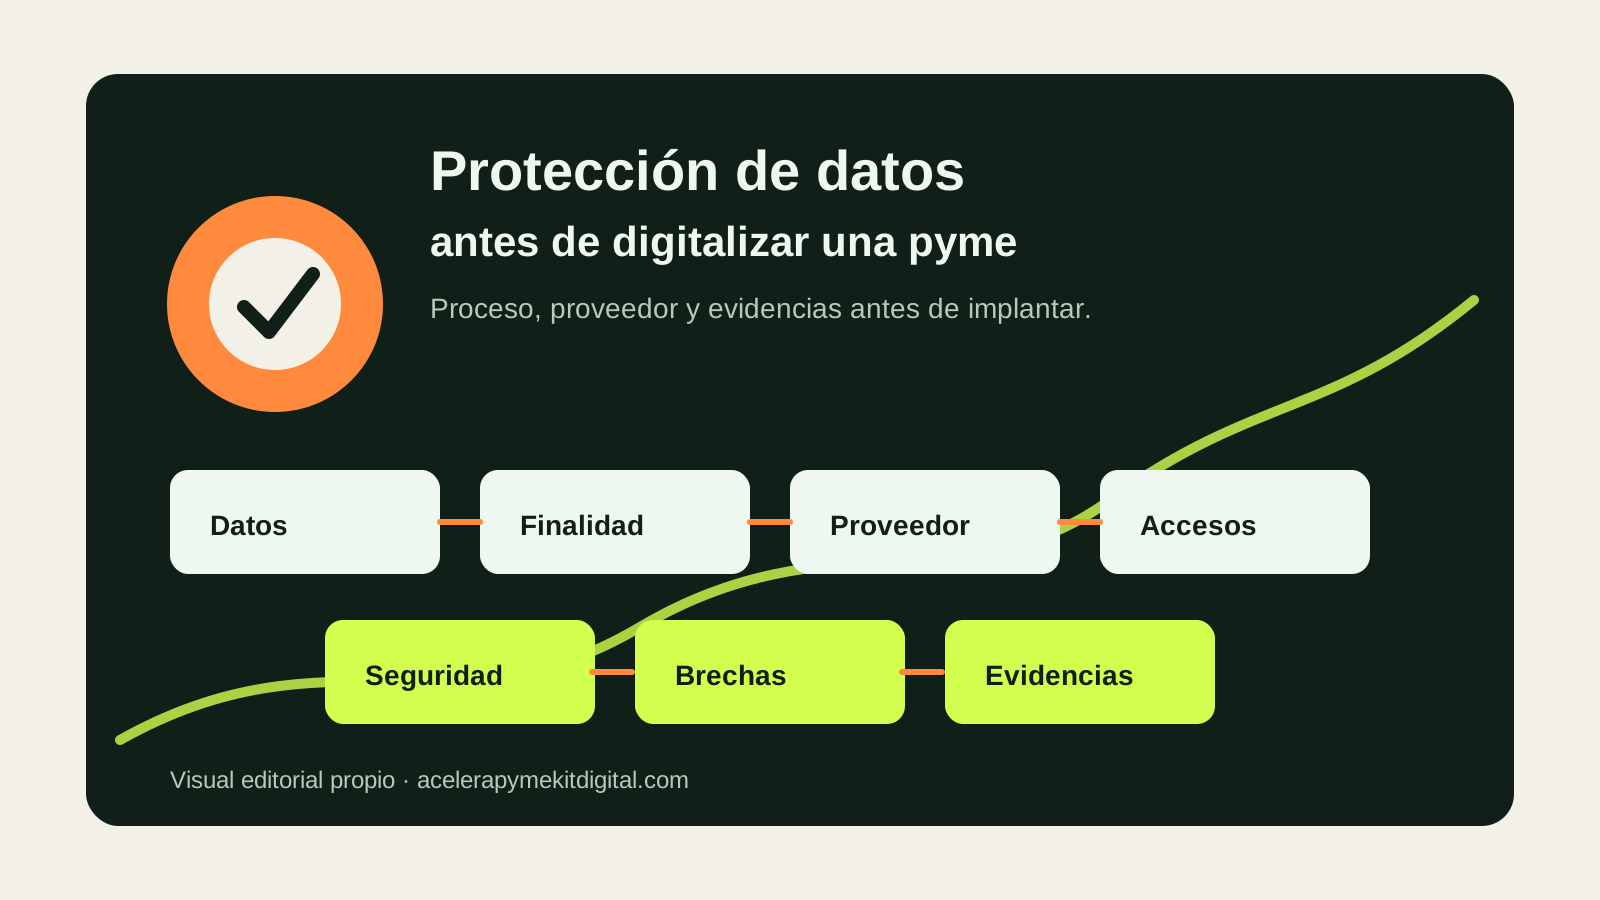
Antes de digitalizar una pyme, revisa seis puntos de protección de datos: qué datos personales tratará el nuevo proceso, con qué finalidad y base jurídica, qué información recibirá la persona, qué proveedor tendrá acceso, qué permisos y medidas de seguridad se aplicarán, y cómo se atenderán derechos o brechas. Si no puedes responder esas preguntas antes de implantar, la herramienta puede funcionar técnicamente y aun así dejar un riesgo legal, reputacional y operativo.
La protección de datos no debe bloquear la digitalización, pero sí ordenar sus decisiones. Una pyme puede implantar CRM, ecommerce, factura electrónica, copias, colaboración, IA o analítica con criterio si identifica datos mínimos, evita accesos innecesarios, firma contratos adecuados con encargados, documenta cambios y deja responsables claros. Esta guía no sustituye asesoramiento jurídico; sirve para preparar una revisión proporcional antes de comprar, migrar o automatizar.
Empieza por el proceso, no por el documento legal
Muchas comparativas de RGPD para pymes empiezan por “tener política de privacidad”. Es necesario, pero llega tarde si antes nadie ha mirado cómo trabaja la empresa. La orientación de la AEPD para pymes sitúa recursos como FACILITA_RGPD, cláusulas informativas, contratos para encargados y medidas de seguridad como herramientas de ayuda. La clave práctica es que esos documentos reflejen tratamientos reales, no una plantilla desconectada del CRM, la web o el software de gestión.
Dibuja el flujo antes de contratar: entrada de datos, uso interno, proveedor que los almacena, personas que acceden, integraciones, salida o borrado y evidencia. Si vas a implantar una tienda online, el mapa incluirá clientes, direcciones, pagos, logística, cookies y soporte. Si vas a automatizar administración, aparecerán facturas, proveedores, bancos, asesoría y archivo. Si el cambio es un CRM, revisa leads, comunicaciones comerciales, histórico de compras y permisos del equipo.
La matriz mínima antes de digitalizar
El objetivo no es escribir un tratado jurídico, sino impedir que el proyecto avance con puntos ciegos. Esta matriz convierte la protección de datos en preguntas de implantación. Úsala antes de pedir presupuesto y repítela cuando cambie una herramienta, un proveedor, una campaña o un formulario.
| Área | Qué revisar | Cuándo se activa |
|---|---|---|
| Datos | Qué datos personales entran, quién los aporta y qué campos son realmente necesarios. | Nuevo formulario, CRM, ecommerce, agenda, chatbot, firma digital o software de RR. HH. |
| Finalidad | Para qué se usan los datos y si esa finalidad coincide con lo informado al interesado. | Reutilizar contactos de clientes para campañas sin revisar origen ni base jurídica. |
| Proveedor | Si actúa como encargado, dónde trata datos, qué subencargados usa y qué contrato ofrece. | Herramienta cloud, agencia, hosting, email marketing, soporte IT, backup o analítica. |
| Accesos | Altas, bajas, roles, MFA, cuentas compartidas, invitados externos y registros de actividad. | Empleado que cambia de puesto, freelance temporal, proveedor con acceso administrador. |
| Seguridad | Copias, cifrado, actualizaciones, recuperación, dispositivos, incidencias y evidencias. | Migración masiva, datos en portátil, integraciones entre apps o trabajo remoto. |
| Derechos y brechas | Cómo responder solicitudes, documentar incidentes y notificar cuando proceda. | Pérdida de un dispositivo, acceso no autorizado, envío erróneo o ransomware. |
La diferencia entre una revisión útil y una formalista está en la evidencia. Una pyme debería conservar capturas de formularios, textos informativos vigentes, listado de herramientas conectadas, contratos de proveedores, decisiones sobre cookies, permisos de usuarios, pruebas de restauración y fecha de revisión. Si dentro de seis meses nadie puede reconstruir qué se decidió, el control era frágil.
Información, formularios y cookies
Digitalizar captación suele empezar por una web, un formulario, una landing, una agenda o una newsletter. Ahí el riesgo aparece cuando el usuario no sabe quién trata sus datos, para qué, con qué legitimación, durante cuánto tiempo, a quién se comunican y cómo puede ejercer derechos. Si el formulario manda datos a un CRM, una automatización o un email marketing, la política y el aviso breve deben encajar con ese recorrido real.
También hay que revisar cookies, analítica y píxeles. La actualización de la guía de cookies de la AEPD incorporó el criterio de que aceptar y rechazar deben presentarse de forma destacada y al mismo nivel, sin hacer más difícil rechazar que aceptar. No basta con instalar un banner: comprueba qué scripts cargan antes y después de cada elección, quién puede publicar etiquetas y si las finalidades declaradas coinciden con la configuración técnica.
Proveedores: el punto que más se olvida
La digitalización de una pyme suele depender de terceros: hosting, CRM, ERP, facturación, soporte IT, copias de seguridad, firma electrónica, gestor documental, email marketing, analítica, chatbot o agencia. Cuando un proveedor trata datos personales por cuenta de la empresa, hay que revisar si actúa como encargado del tratamiento y qué contrato lo regula. La FAQ de la AEPD sobre contrato de encargo enumera aspectos como objeto, duración, finalidad, tipo de datos, instrucciones, subcontrataciones y asistencia al responsable.
| Revisión | Pregunta práctica | Señal de alerta |
|---|---|---|
| Contrato | Objeto, duración, finalidad, tipo de datos, instrucciones, confidencialidad y fin del servicio. | Contrato mercantil genérico sin anexo de encargo. |
| Subencargados | Lista, ubicación, garantías y mecanismo para cambios. | “Usamos proveedores líderes” sin nombres ni países. |
| Salida | Exportación, devolución, borrado, soporte y evidencias al terminar. | Dependencia técnica o datos retenidos sin plazo. |
| Incidentes | Plazos de aviso, canal, colaboración y responsable operativo. | El proveedor no explica cómo comunica una brecha. |
| Auditoría | Información disponible para demostrar medidas y revisar configuración. | No hay logs, historial de cambios ni documentación accesible. |
El Comité Europeo de Protección de Datos explica la relación responsable-encargado y recuerda que el contrato debe documentar operaciones y responsabilidades. Traducido a una pyme: antes de firmar, pide al proveedor dónde se tratan los datos, quién más interviene, cómo se limitan accesos, qué ocurre al terminar el servicio y qué información te dará si necesitas demostrar cumplimiento.
Seguridad y brechas: privacidad también es operación
Protección de datos y ciberseguridad no son el mismo campo, pero se cruzan en cualquier implantación digital. INCIBE ofrece políticas de seguridad para pymes con checklists editables sobre nube, aplicaciones permitidas, clasificación de información, continuidad, relación con proveedores y cumplimiento legal. Esas piezas ayudan a convertir una obligación abstracta en hábitos: permisos por rol, copias probadas, actualizaciones, MFA, baja de usuarios y gestión de dispositivos.
Si hay una brecha de datos personales, la pyme debe valorar el riesgo y documentar lo sucedido. La AEPD explica la notificación de brechas y fija el plazo de 72 horas desde que la organización tiene constancia cuando procede notificar a la autoridad de control. Por eso el proyecto digital debería dejar desde el inicio un canal de incidentes, responsable interno, contacto del proveedor y lista de evidencias mínimas.
Para profundizar en controles técnicos, cruza esta revisión con la guía de ciberseguridad básica para pymes y con la estrategia de copias de seguridad para pequeñas empresas. Privacidad sin recuperación, registros ni control de accesos se queda en papel.
IA, automatización y datos sensibles
La automatización administrativa, los chatbots, los asistentes de ventas y las herramientas con IA pueden introducir un salto de riesgo: conversaciones completas, documentos internos, expedientes, datos de empleados o información de clientes acaban en servicios que antes no existían. La primera regla es de minimización: no introducir datos personales si el objetivo se puede lograr con datos anonimizados, ejemplos ficticios o información agregada.
La segunda regla es gobernanza. Define qué herramientas están permitidas, quién puede usarlas, qué datos no se deben pegar nunca, si el proveedor usa entradas para entrenamiento, qué cuenta corporativa se utiliza, quién revisa los resultados y cuándo hace falta evaluación de impacto. Si la digitalización afecta a salud, menores, empleados, videovigilancia, scoring, decisiones automatizadas o seguimiento intensivo, no lo trates como un proyecto ordinario de software.
Encaje con Kit Digital sin falsas seguridades
El Kit Digital puede financiar soluciones de digitalización si existe convocatoria aplicable, segmento, agente, categoría, acuerdo y justificación correctos. La Orden TDF/39/2026 publicada en el BOE modificó las bases para reforzar seguridad jurídica, gestión de crédito y reglas de prelación del programa, pero no convierte una implantación concreta en conforme con protección de datos. Red.es mantiene su calendario oficial de convocatorias como referencia para no confundir bases vigentes con plazo abierto.
Si vas a usar una ayuda, incorpora protección de datos al presupuesto y al acuerdo: entregables, configuraciones, contrato de encargo, ubicación de datos, permisos, formación, evidencias de implantación y salida del proveedor. Para comparar alcance técnico y económico, apóyate en la guía para comparar propuestas de agente digitalizador y en el criterio de qué debe incluir un presupuesto web profesional cuando el proyecto incluya captación o formularios.
Plan de revisión antes de implantar
- Semana 1: inventario de tratamientos y herramientas actuales, con responsables y datos críticos.
- Semana 2: revisión de proveedor, contrato, subencargados, permisos, seguridad y salida de datos.
- Semana 3: actualización de avisos, formularios, cookies, procedimientos de derechos y brechas.
- Semana 4: prueba de configuración, evidencias, formación breve y decisión de paso a producción.
No todo proyecto exige cuatro semanas, pero sí exige orden. Una implantación pequeña puede resolver la matriz en una tarde; un ecommerce, CRM con marketing o herramienta con IA merece más control. La pregunta final no es “¿tenemos papeles?”, sino “¿podemos explicar y demostrar qué datos tratamos, por qué, quién accede y qué ocurre si algo falla?”.
Preguntas frecuentes
¿Una pyme necesita contratar una consultora para cumplir protección de datos?
No siempre. La AEPD indica que contratar una consultora externa no es obligatorio; la empresa debe aplicar medidas apropiadas y poder demostrar cumplimiento. Puede apoyarse en ayuda externa cuando el tratamiento, el riesgo o la falta de criterio interno lo justifiquen.
¿Qué cambia cuando se digitaliza un proceso?
Cambian los datos que se recogen, las personas que acceden, los proveedores, la ubicación, los plazos de conservación, las medidas de seguridad y la evidencia disponible. Por eso conviene revisar privacidad antes de implantar la herramienta, no después.
¿El Kit Digital cubre la protección de datos?
El Kit Digital financia soluciones de digitalización según categoría, convocatoria, segmento y acuerdo aplicable. Eso no convierte el cumplimiento RGPD en automático: la pyme debe revisar tratamientos, encargados, información, permisos y medidas aunque la solución se implante con bono.
¿Cuándo hay que preparar una evaluación de impacto?
Cuando el tratamiento pueda implicar alto riesgo para las personas, por ejemplo por escala, datos sensibles, seguimiento sistemático o decisiones automatizadas relevantes. La necesidad debe valorarse caso por caso con fuentes oficiales y asesoramiento si hay duda.
Ordena privacidad antes de contratar tecnología
Cuéntanos qué proceso quieres digitalizar, qué herramientas estás comparando y qué datos personales intervienen. Te ayudamos a preparar una matriz de alcance, riesgos, preguntas al proveedor y evidencias antes de firmar.
Solicitar diagnóstico